Estudio · Quiénes somos

Aliados que defienden.

Firma mexicana de ciberseguridad ofensiva. Enfrentamos los sistemas que sostienen su operación a técnicas de ataque reales y traducimos cada hallazgo en evidencia verificable, para que la dirección de TI y seguridad decida sobre hechos y no sobre supuestos.

scroll

El equipo detrás de cada entrega.

Más de diez años de práctica ofensiva y certificaciones como: CISA, CISM, CEH y CompTIA PenTest+, puestas a trabajar sobre software, aplicaciones, infraestructuras y entornos modernos como Cloud services, LLM e inteligencia artificial aplicada en software e infraestructuras.

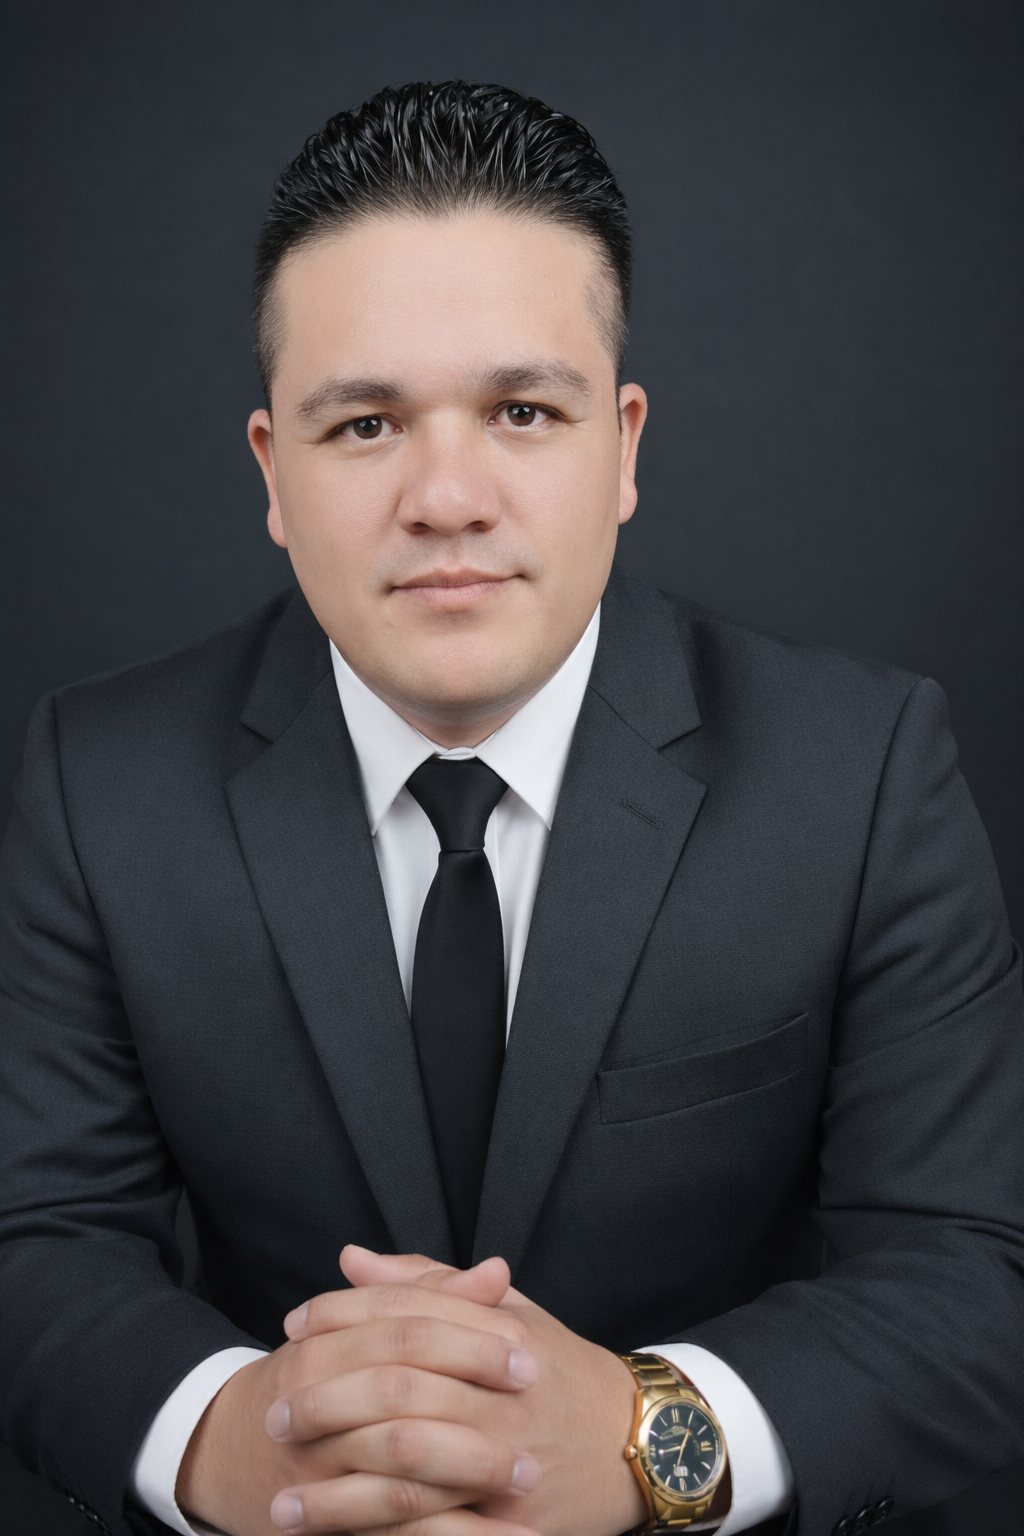
ING. Isaac Bueno
Operations Manager

ING. Isaac Bueno

Líder de Operaciones con experiencia escalando empresas de servicios tecnológicos. Dirige la ejecución estratégica, el diseño de servicios y la coordinación de equipos para asegurar entregas con resultados medibles y valor claro para el cliente.

  LinkedIn

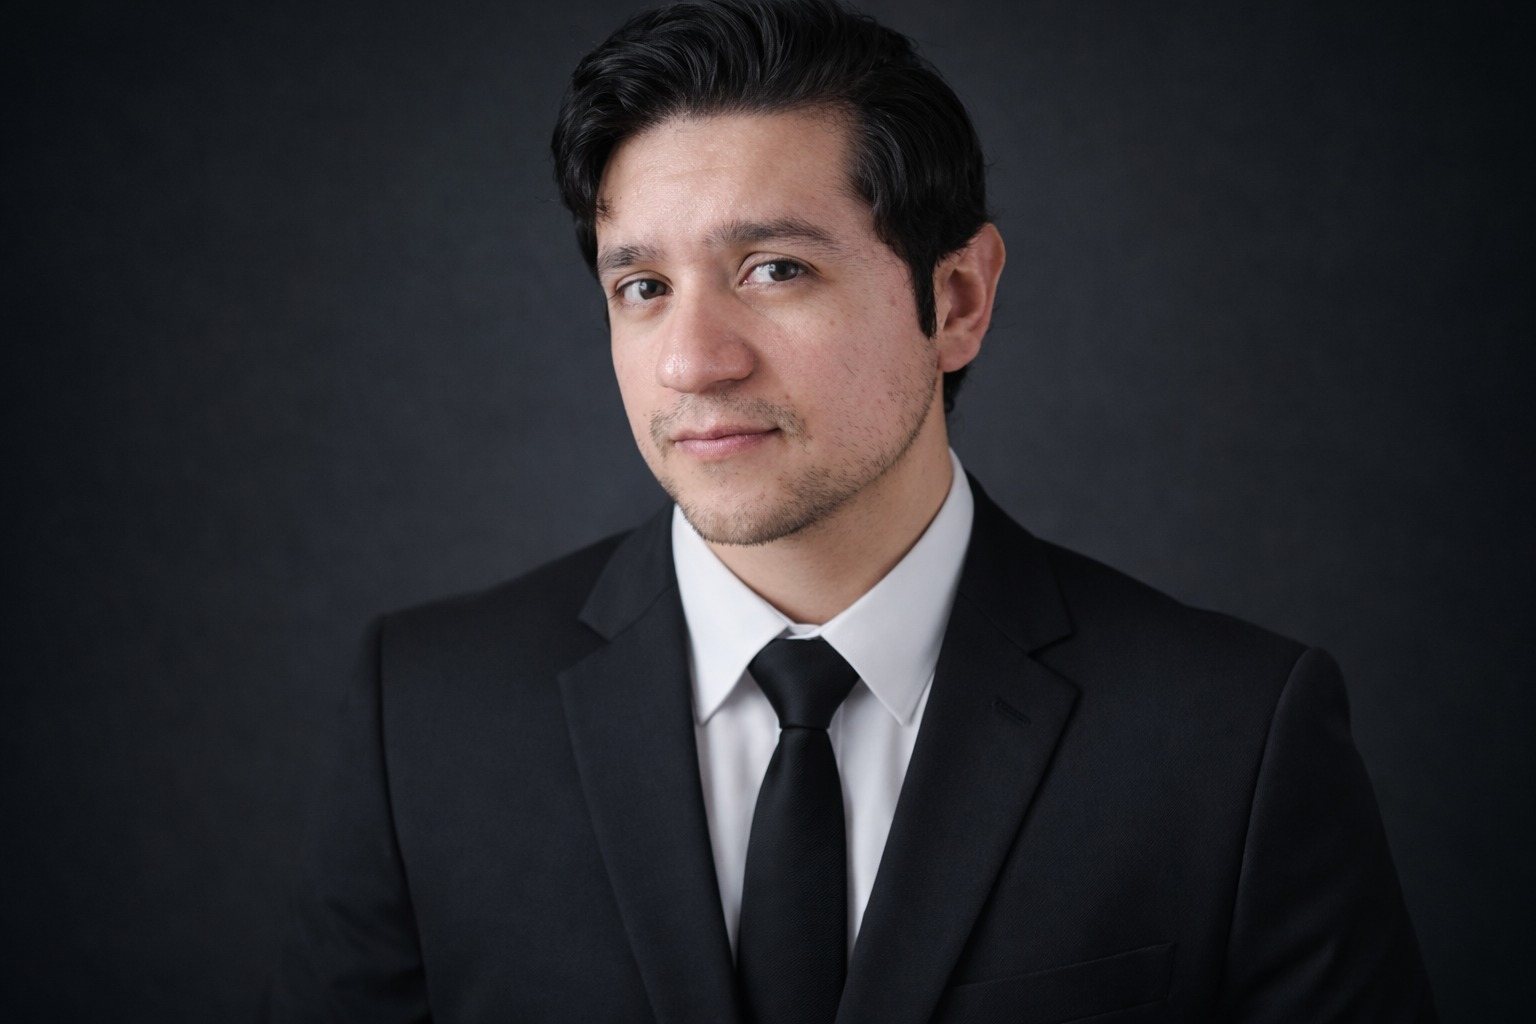
ING. Adrián Román
Offensive Security Lead

ING. Adrián Román

Más de diez años dedicados a encontrar lo que los escáneres no ven: fallas de lógica de negocio, cadenas de explotación y abusos de flujos críticos, desde el perímetro expuesto a internet hasta la infraestructura interna, pasando por las APIs que conectan ambos mundos. Aplica inteligencia artificial como apoyo al análisis, nunca como sustituto del criterio.

  LinkedIn

ING. Eliud Muñiz
AppSec & Vulnerability Mgmt

ING. Eliud Muñiz

Consultor en Ciberseguridad especializado en gestión de vulnerabilidades, AppSec/DevSecOps, pentesting y cumplimiento. Conduce evaluaciones alineadas a NIST, ISO 27001, SOC 2 y PCI DSS, con enfoque en automatización y en cerrar la brecha entre hallazgo y remediación.

  LinkedIn

Los principios que nos rigen.

Cuatro principios que sostienen cada entrega, cada reporte y cada conversación con la dirección de nuestros clientes.

— 01 Protección proactiva Antes del incidente, no después

Identificamos vulnerabilidades antes de que un atacante las aproveche. Perseguimos la ruta real de exposición, no la alerta cómoda.

  • Impacto de la detección tardía. Encontrar una falla en una prueba controlada permite corregirla en silencio. Descubrirla por una fuga obliga a notificar, a responder ante el regulador y a explicárselo a sus clientes.
  • Análisis integral de las rutas de ataque. Perseguimos el encadenamiento: cómo una configuración menor, sumada a un permiso mal asignado, termina en acceso a información que nadie imaginaba alcanzable.
  • Priorización de hallazgos. Cien alertas sin priorizar paralizan a un equipo tanto como no tener ninguna. Entregamos lo explotable, ordenado por lo que de verdad puede ocurrir.
  • Identificación de activos no inventariados. Ambientes de prueba publicados por error, endpoints heredados de versiones anteriores y servicios que ya nadie recuerda haber levantado. Suelen ser la puerta más fácil, justamente porque nadie los vigila.
— 02 Innovación con IA Amplificar sin ceder el criterio

Integramos inteligencia artificial de última generación en cada análisis, siempre con validación humana que respalda el criterio y la confiabilidad del resultado.

  • La IA amplía, no sustituye. Procesa volumen y propone hipótesis a una velocidad que ninguna persona alcanza; el auditor decide qué se persigue, qué se explota y qué se descarta.
  • Validación especializada de cada hallazgo. Ninguna conclusión llega al informe sin que alguien la haya reproducido mediante pruebas manuales. La IA no cierra hallazgos ni asigna severidad por su cuenta.
  • Herramientas de grado empresarial. Trabajamos sobre ediciones corporativas, cuyos términos excluyen el uso de la información del cliente para entrenar modelos.
  • También auditamos IA. Los modelos de lenguaje y los agentes ya forman parte de la superficie de ataque: inyección de instrucciones, fuga de información entre clientes y abuso de las herramientas que el agente tiene conectadas.
— 03 Compromiso total Confidencialidad y franqueza

Tratamos la seguridad de nuestros clientes como propia. No entregamos nada que no sostendríamos ante nuestra propia dirección.

  • Confidencialidad sin excepciones. La información de una evaluación no sale del equipo asignado. No se usa como ejemplo comercial, no se comparte con terceros y no sobrevive al cierre del proyecto.
  • Pruebas no destructivas por defecto. Ninguna acción que comprometa la disponibilidad del servicio o la integridad de sus datos productivos sin un acuerdo previo, explícito y por escrito.
  • Comunicación objetiva de resultados. Incluso lo incómodo: si el problema está en un proceso, en un proveedor o en una decisión de arquitectura tomada hace años, se documenta igual.
  • Declaración de alcance y limitaciones. Un informe honesto declara qué quedó fuera de alcance y qué no pudo verificarse. Esta precisión permite interpretar correctamente la cobertura de la evaluación.
— 04 Educación continua Del informe a la capacidad instalada

Capacitamos a sus equipos para que comprendan el riesgo y remedien con autonomía. El valor no termina en un PDF; se traduce en capacidad instalada.

  • Transferencia en cada cierre. Sesión con su equipo técnico para recorrer los hallazgos, reproducirlos en vivo y entender la causa raíz, no sólo el síntoma que se reportó.
  • Evidencia reproducible. Cada hallazgo incluye los pasos exactos, de modo que su equipo lo confirme hoy y compruebe por su cuenta que la corrección funcionó mañana.
  • Formación a la medida del público. No es lo mismo lo que necesita saber quien escribe el código, quien opera la infraestructura o quien aprueba el presupuesto. Ajustamos el material a quien deba tomar la decisión.
  • Reducción de hallazgos recurrentes. Que la siguiente evaluación no repita los mismos hallazgos significa que el aprendizaje se quedó en el código y en la configuración. Ese es el resultado que perseguimos.

Formación y marcos que respaldan el trabajo.

— 04 · Credenciales
EC-Council
OWASP
ChatGPT
Claude
Araucaria

Conversemos, ¿qué necesita auditar su organización?

Por el momento agendamos las llamadas directamente por WhatsApp, dado que el fraude por vía telefónica es una amenaza vigente en México.

— WhatsApp
— Solicitar una cita
— Estudio
Ciudad de México
Guadalajara · Jal.
— Tiempo de respuesta
Menos de 24 h hábiles