Reconocimiento automatizado
Tiempo: minutos frente a días. Valor: consolidación automática de superficie y hallazgos preliminares. Supervisión: definición y validación del alcance.
Reduzca el riesgo real con ciberseguridad ofensiva.
Cyber Defense Lab
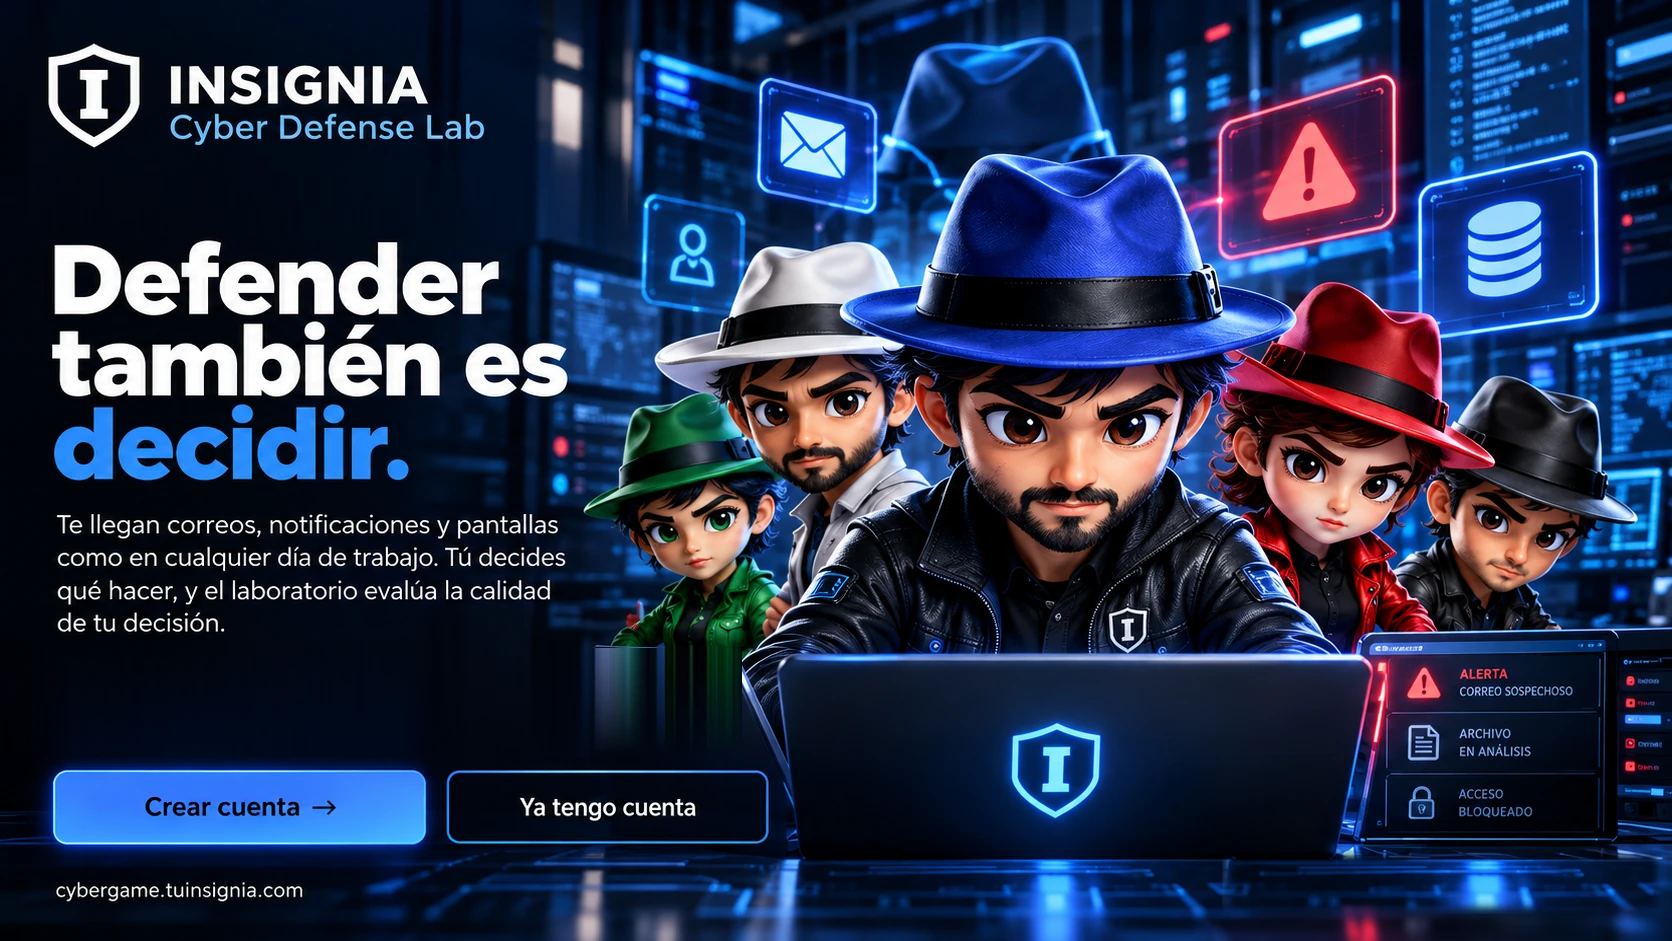
Defender también es decidir.
En INSIGNIA desarrollamos Cyber Defense Lab, un juego interactivo para practicar decisiones de ciberseguridad frente a correos sospechosos, solicitudes urgentes y notificaciones inesperadas. Con avatares, misiones y material de aprendizaje, tú eliges cómo actuar y el laboratorio evalúa tu decisión.
No necesitas ser especialista: el objetivo es aprender a observar, cuestionar y verificar antes de actuar.
Enfrenta escenarios simulados de phishing, fraude por correo y suplantación para poner a prueba tu criterio. Elige tu defensor y prueba el laboratorio.
¿Detectarías un correo que parece legítimo, pero te pide saltarte el procedimiento?
RTSS · Red Sigma
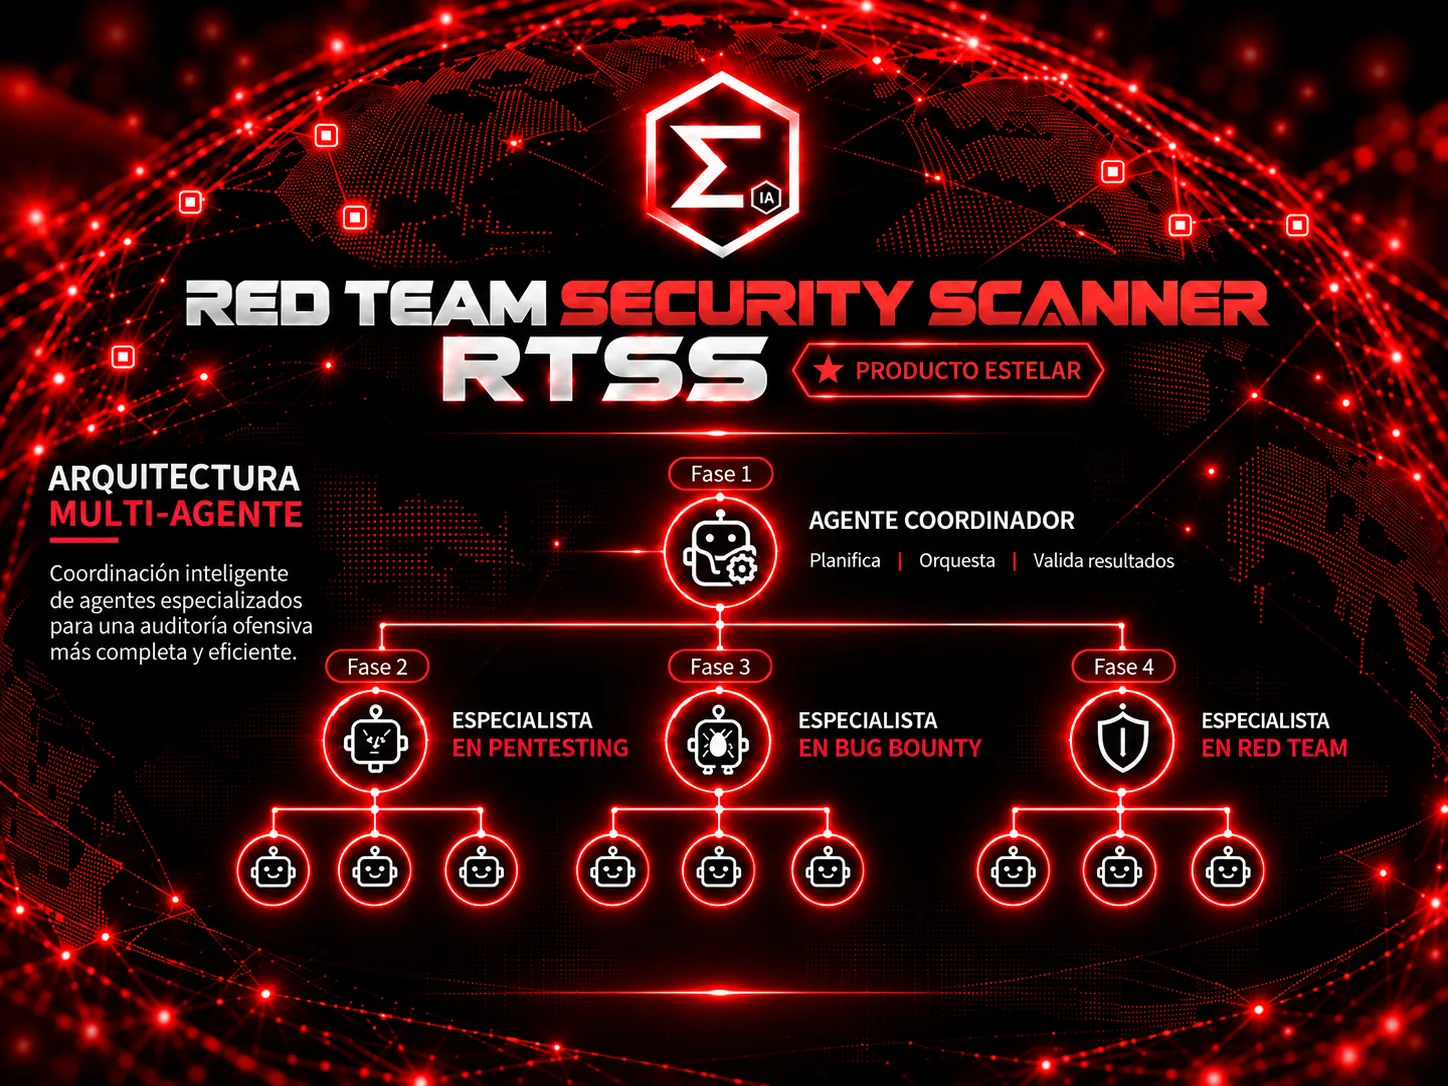
RED TEAM SECURITY SCANNER (RTSS)
RTSS es la plataforma de Pentesting asistido por agentes de Inteligencia Artificial Agentica de INSIGNIA - RED SIGMA. Audita tu aplicación como un profesional de la ciberseguridad, documenta cada falla y revisa las mejoras de lo que corriges.
Es un sistema SAAS (software as a service). Se usa desde el navegador, cifra y descifra tus auditorías, con sus resultados, y elimínalos cuando ya no sean necesarios.
Pruebas ofensivas con agentes de IA sobre tu aplicación, con autorización escrita antes de empezar. Lo que corriges se vuelve a probar.
¿Tu último pentest sigue vigente, o ya cambió lo que tienes en producción?
La IA absorbe volumen, velocidad y cobertura. Nuestros pentesters concentran su experiencia en el contexto, las decisiones estratégicas y las rutas de explotación que exigen creatividad y criterio.
El resultado: evaluaciones más profundas, ágiles y consistentes, con validación humana en cada decisión relevante.
Análisis comparativo de capacidades en seguridad ofensiva.
Tiempo: minutos frente a días. Valor: consolidación automática de superficie y hallazgos preliminares. Supervisión: definición y validación del alcance.
Tiempo: análisis cercano a tiempo real. Valor: priorización temprana de señales. Supervisión: validación técnica de cada resultado.
Tiempo: generación rápida de variantes. Valor: adaptación al contexto evaluado. Supervisión: autorización y confirmación por un especialista.
Tiempo: revisión inicial de grandes repositorios en minutos. Valor: priorización de zonas críticas. Supervisión: trazabilidad y revisión manual enfocada.
Tiempo: horas frente a semanas. Valor: estructura y evidencia consistentes. Supervisión: revisión final técnica y ejecutiva.
Tiempo: análisis disponible 24/7. Valor: soporte a evaluaciones paralelas sin fatiga operativa. Supervisión: gobierno y priorización humana.
Herramientas tradicionales y revisión humana secuencial; requiere más tiempo y puede aumentar el riesgo de omisiones.
Depende de la disponibilidad de especialistas sénior y limita la revisión simultánea de grandes volúmenes de señales.
Predominan payloads conocidos y la adaptación a escenarios únicos demanda más tiempo de investigación.
Repositorios extensos pueden traducirse en cobertura parcial o en varias semanas de trabajo especializado.
La documentación consume horas especializadas y presenta mayor exposición a diferencias de formato y consistencia.
La capacidad para atender evaluaciones paralelas queda condicionada directamente por la disponibilidad del equipo.
Los resultados pueden variar según el alcance, la superficie evaluada y la madurez tecnológica de cada organización.
Más de diez años de práctica ofensiva y certificaciones como: CISA, CISM, CEH y CompTIA PenTest+, puestas a trabajar sobre software, aplicaciones, infraestructuras y entornos modernos como Cloud services, LLM e inteligencia artificial aplicada en software e infraestructuras.
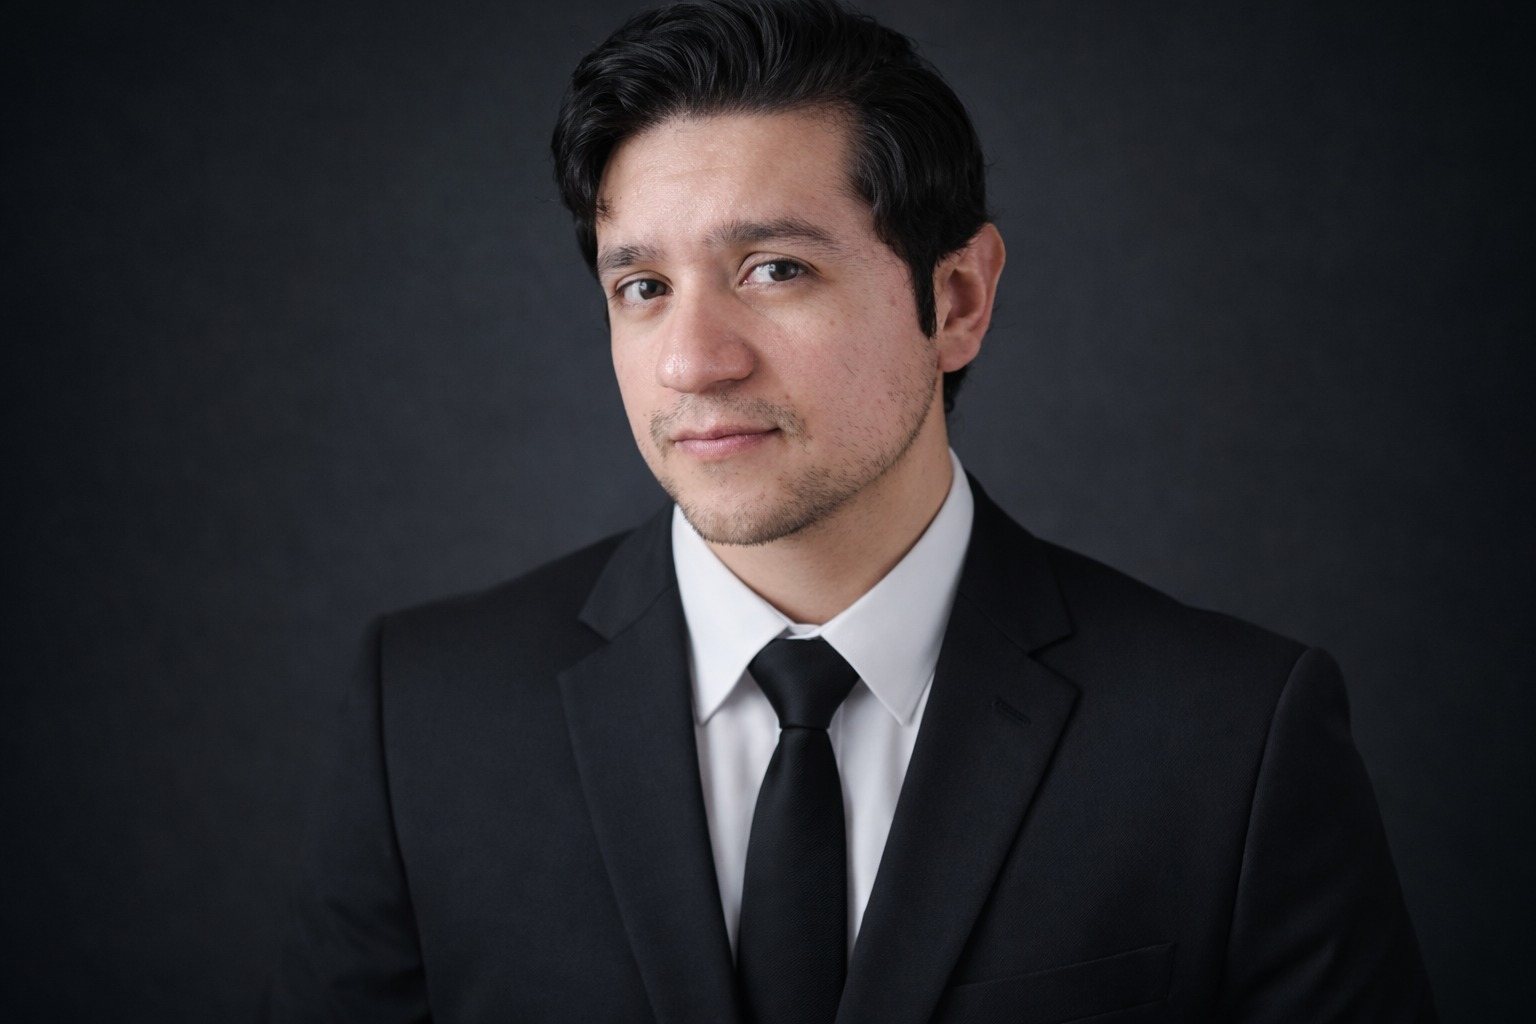
Dirige auditorías de seguridad sobre aplicaciones de misión crítica bajo marcos como OWASP, NIST e ISO 27001, y traduce los hallazgos en reportes ejecutivos que priorizan el riesgo por impacto al negocio y habilitan decisiones informadas.
LinkedIn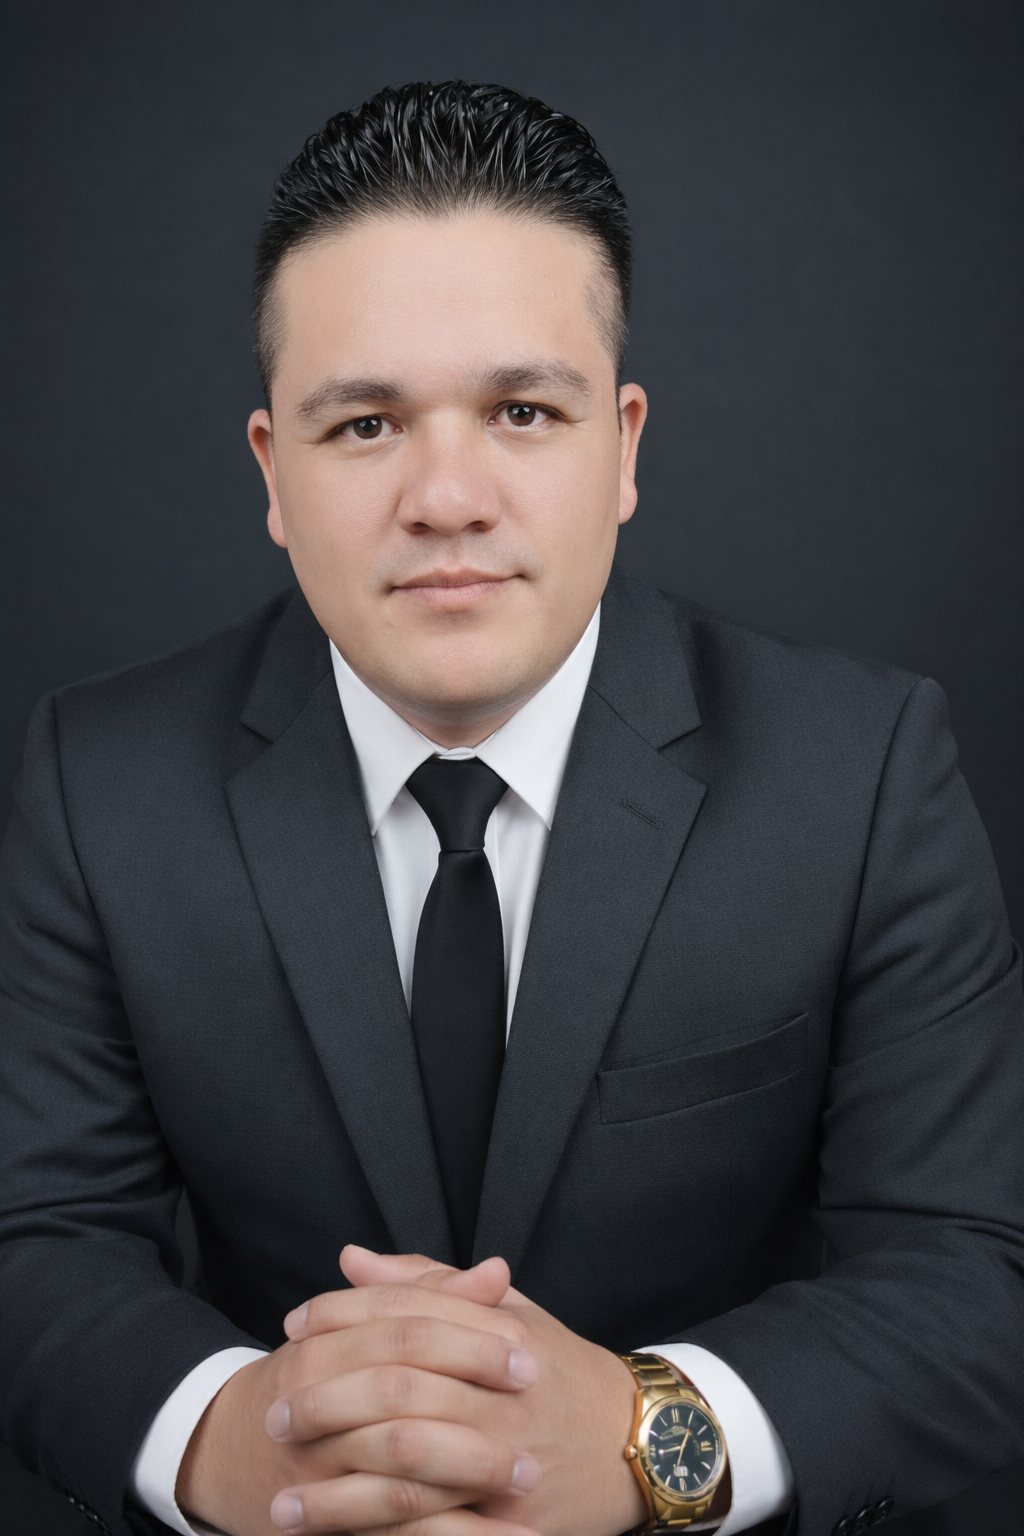
Encabeza las operaciones ofensivas de la firma, con foco en explotación avanzada, pentesting en lógica de negocio y evaluación manual de los flujos críticos que sostienen la operación, bajo estándares internacionales.
LinkedIn
Responsable de la gestión integral de proyectos: planeación, control de entregables y aseguramiento de la calidad, con trazabilidad, cumplimiento de tiempos y comunicación continua con la dirección del cliente.
LinkedIn